Вычисления переходят на новые серверы
8 июня Apple объявила, что часть новых задач Apple Intelligence будет выполняться в Google Cloud на графических процессорах NVIDIA. Прежде Private Cloud Compute, или PCC, работала только на Apple silicon. Дополнительные мощности нужны для сложных рассуждений моделей и работы с инструментами.
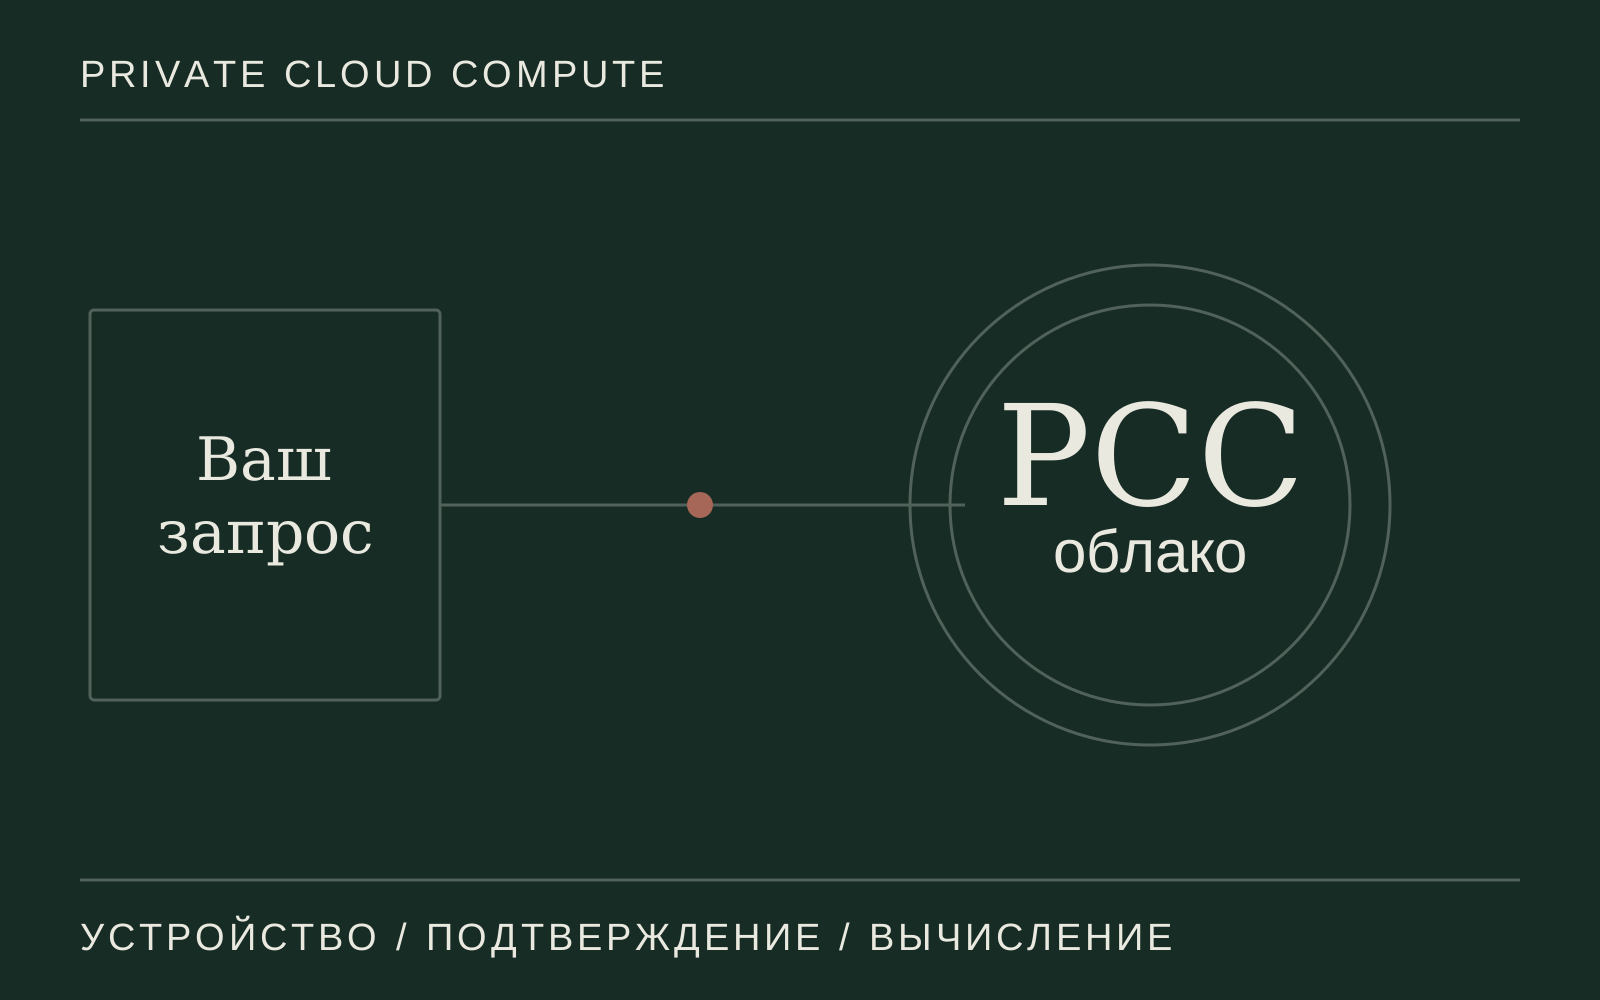
При переходе на другое оборудование Apple должна сохранить обещанную защиту: ограничить доступ к запросу и не оставлять личные данные на сервере после ответа. Ещё до отправки устройство проверяет программы, которым передаёт данные.
Проверка до отправки
Допустим, модели нужны выдержки из личных документов. Прежде чем их отправить, устройство должно убедиться, что запрос получит проверенная программа. Сам по себе адрес сервера об этом ничего не говорит: программы за ним могут меняться.
В архитектуре PCC для этого есть аттестация — криптографическая проверка программы, запущенной на сервере. Устройство сверяет сведения о ней с записью конкретной версии в публичном журнале. Только после проверки сервер получает возможность расшифровать запрос.
По правилам PCC данные используются для ответа и не должны сохраняться после него. Администраторы не должны получать к ним привилегированный доступ во время обработки. Есть и защита от попытки направить запрос конкретного человека на заранее захваченный сервер. Образы программ доступны исследователям: устройство защиты можно изучить, хотя это не исключает ошибок в реализации.
Private Cloud Compute
Путь одного запроса
Выберите этап, чтобы проследить путь запроса.
Устройство готовит запрос.
Если выбрана облачная модель, устройство готовит запрос для Private Cloud Compute.
Устройство проверяет сервер.
До отправки данных оно проверяет, соответствует ли программное обеспечение сервера требованиям PCC.
- Сервер предоставляет проверяемые сведения о работающей программе.
- Устройство сверяет её версию с записью в публичном журнале.
- Только подтверждённый узел получает возможность расшифровать запрос.
Нет подтверждения — этому узлу запрос для обработки не передаётся. Журнал содержит версии программ, а не вопросы пользователей.
Сервер обрабатывает запрос.
Сервер возвращает результат. На новых типах серверов Apple планирует вводить защитные механизмы поэтапно.
Как проверяют оборудование разных производителей
В Google Cloud Apple сочетает NVIDIA Confidential Computing, процессоры Intel с TDX и защитный чип Google Titan. Проверка критичных компонентов должна опираться минимум на два аппаратных корня доверия от независимых производителей. Так называют встроенные в оборудование механизмы, с которых начинается проверка остальной системы. Здесь речь о компонентах, взлом которых мог бы открыть доступ к данным пользователя.
Состав серверного оборудования тоже заносят в криптографически проверяемый журнал. Программами PCC по-прежнему управляет Apple, а устройства должны принимать только одобренное ею ПО. Полный набор защит для Google Cloud компания обещает вводить постепенно во время летнего тестирования; в июньском объявлении он ещё не описан как полностью действующий.
Что нужно приложениям с облачной моделью
На WWDC26 Apple показала, как обращаться к серверной модели через Foundation Models. Локальная и облачная модели используют общий интерфейс: обе могут возвращать текст, данные заданной структуры и предложения вызвать инструменты. Для PCC потребуются интернет и устройство с Apple Intelligence. Число запросов ограничено суточной квотой пользователя.
В июньской сессии Apple пригласила подавать заявки разработчиков приложений с числом загрузок менее двух миллионов. Разработчик не платит за токены, но должен предусмотреть ситуации, когда модель недоступна или пользователь исчерпал лимит. Например, отключить кнопку запроса и объяснить рядом, почему она не работает.
Выбрать между локальной и серверной моделью поможет сравнение их ответов на задачах, для которых вы пишете приложение.
Источники и примечания к материалу собраны в полной версии статьи.